Nahtlose Integration
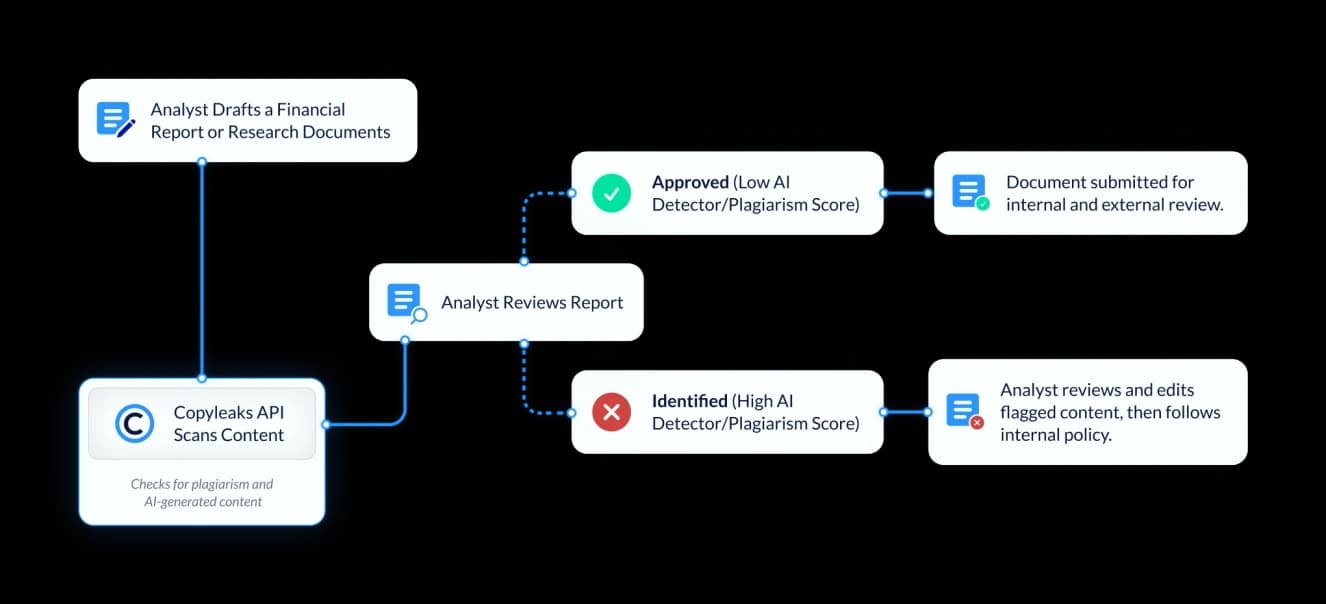
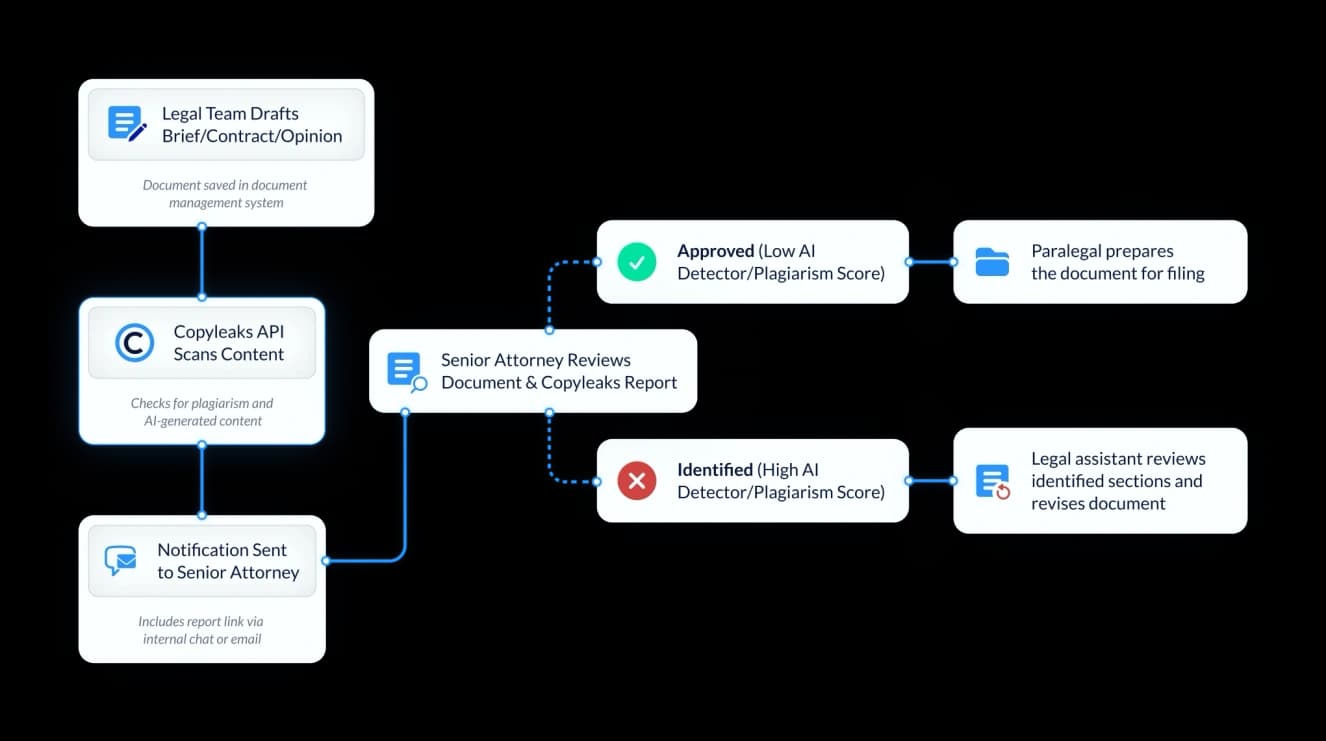
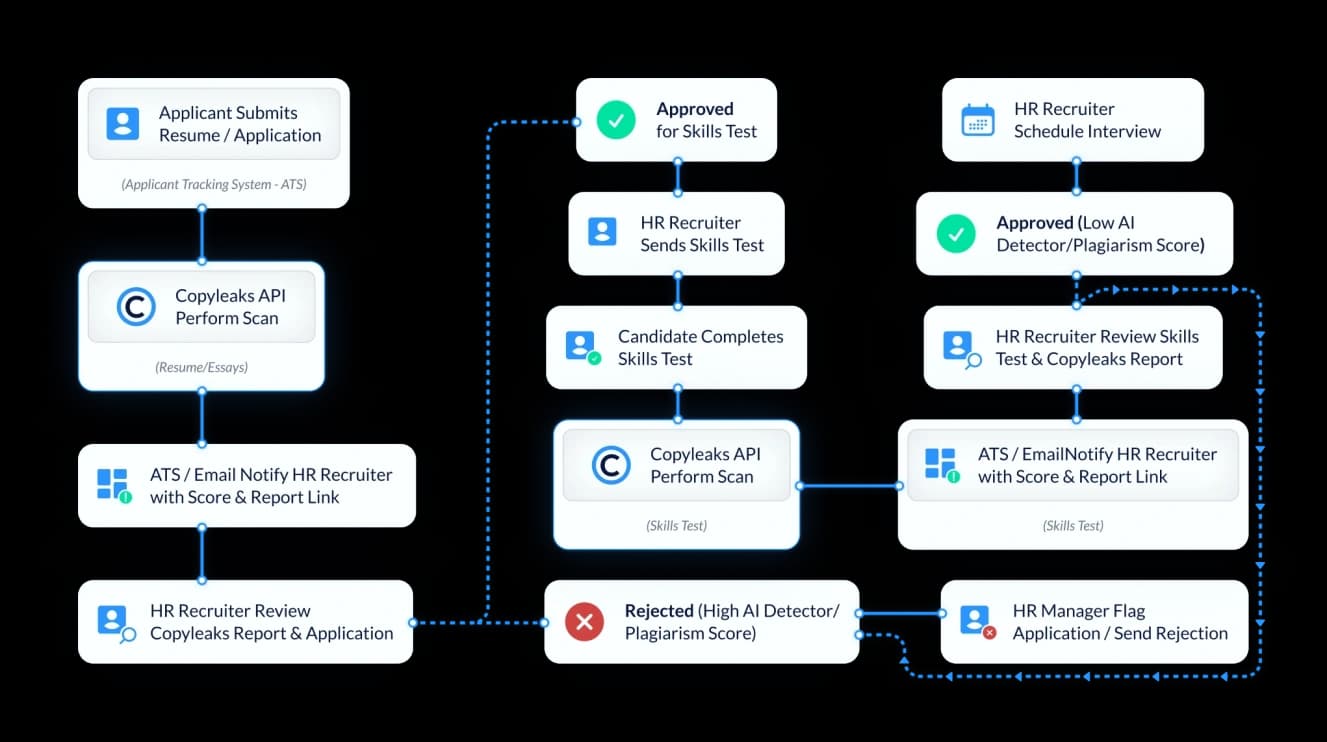
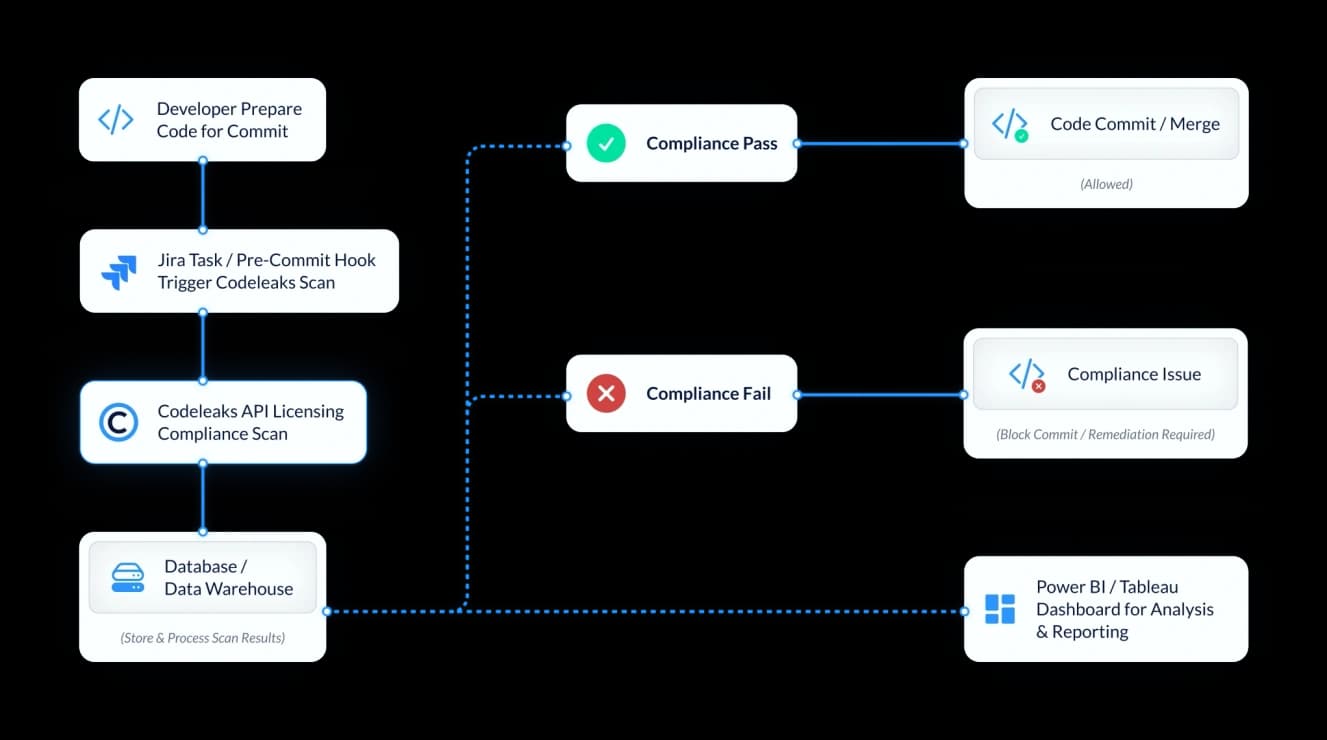
Die API ist anpassbar und für die nahtlose Integration in Ihre bestehende Infrastruktur konzipiert, von Content-Management-Systemen bis hin zu Software zur Schadensbearbeitung.
Integrieren Sie die leistungsstarke Copyleaks AI Detector API nahtlos und vollständig anpassbar in Ihre bestehende Plattform. Diese KI-Detektor-API erkennt Texte und Bilder, die von ChatGPT, Gemini, Claude und weiteren Diensten generiert werden, mit Sicherheit auf Enterprise-Niveau und einer Genauigkeit von 99 %.
AI Logic vereinfacht die Erkennung von KI-generierten Inhalten durch Erklärungen und Referenzen, warum ein Text als KI-generiert gekennzeichnet wurde. AI Phrases hebt Phrasen hervor, die häufiger in KI-generierten Inhalten vorkommen, während AI Source Match einen Vergleich zwischen dem Text und zuvor veröffentlichtem KI-generiertem Material ermöglicht.
Erkennt Phrasen, die in KI-generierten Texten häufiger vorkommen als in von Menschen geschriebenen Texten.
Prüft, ob Teile des Textes mit KI-generierten Inhalten übereinstimmen, die bereits an anderer Stelle veröffentlicht wurden.
Die API ist anpassbar und für die nahtlose Integration in Ihre bestehende Infrastruktur konzipiert – von Content-Management-Systemen bis hin zu Software zur Schadensbearbeitung. Entwickelt für die KI-gestützte Erkennung in Unternehmen, kann die API Tausende von Anfragen in Sekundenschnelle verarbeiten, ohne Kompromisse bei Qualität oder Genauigkeit einzugehen.
Die API ist anpassbar und für die nahtlose Integration in Ihre bestehende Infrastruktur konzipiert, von Content-Management-Systemen bis hin zu Software zur Schadensbearbeitung.
Überprüfen Sie die Authentizität von Texten, Bildern und Code über eine einzige vertrauenswürdige API. Vereinfachen Sie Ihre Technologieinfrastruktur und schaffen Sie eine zentrale Datenquelle für die Einhaltung von Vorschriften.


Egal ob Sie die Lösung systemübergreifend skalieren oder in den täglichen Betrieb integrieren möchten, Copyleaks passt sich den Tools und Umgebungen an, die Ihre Teams bereits verwenden.
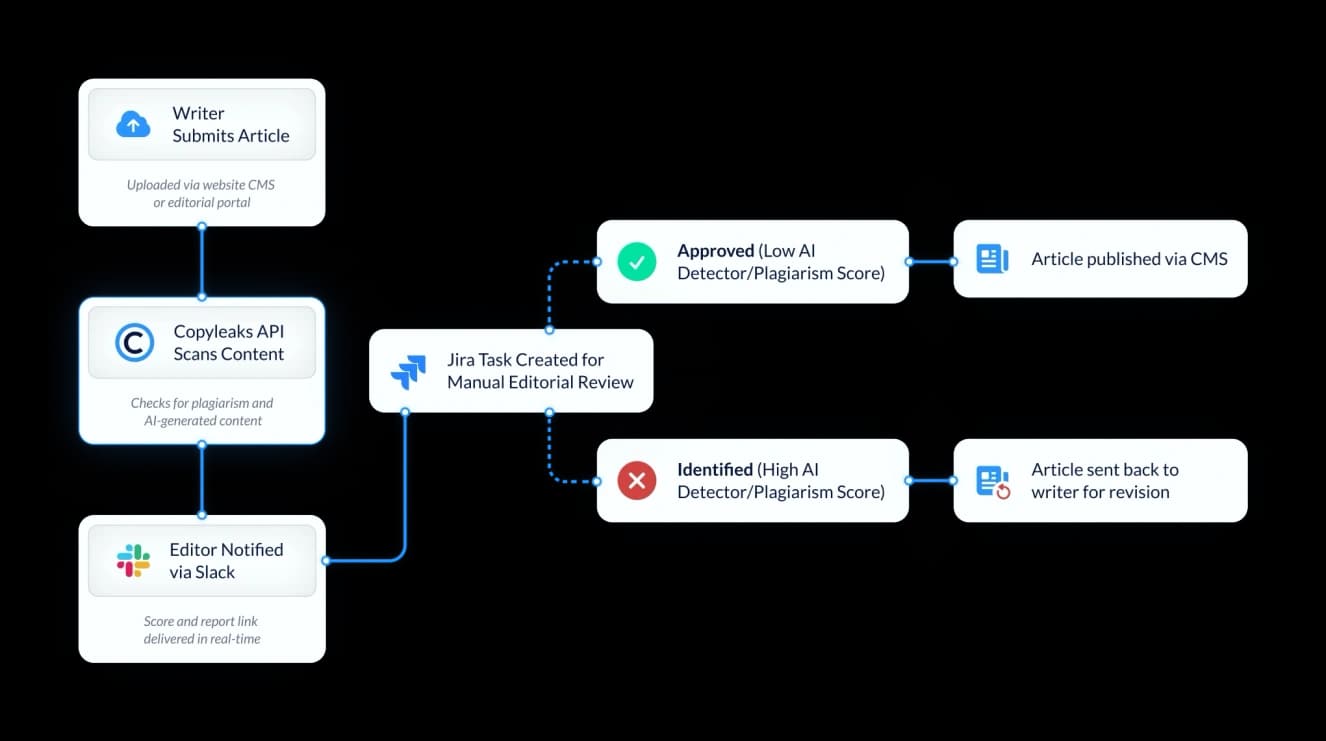
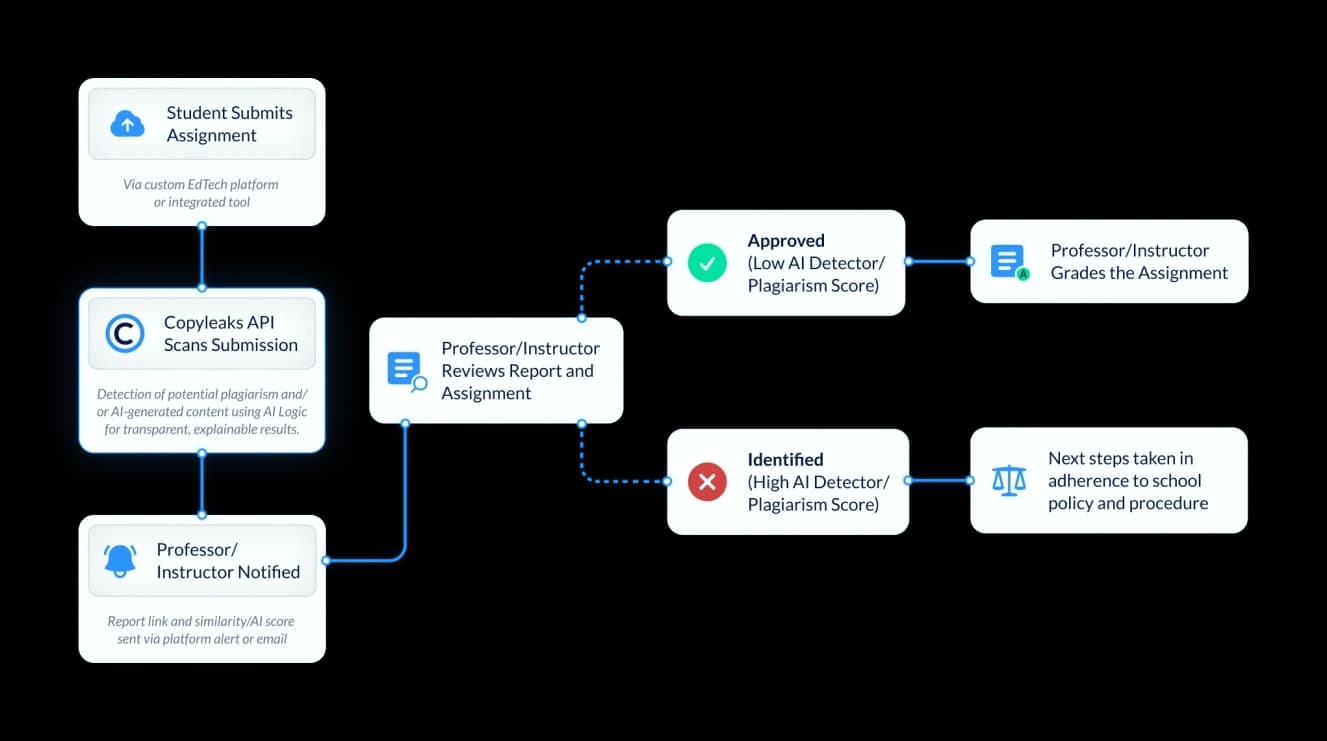
Unsere offiziell unterstützten SDKs helfen Teams, Projekte schneller zu starten – mit sauberem, vorgefertigtem Code und Beispielintegrationen. Jedes SDK wird gepflegt, ist Open Source und wurde in verschiedenen Anwendungsfällen getestet.
Bei Copyleaks ist Sicherheit nicht nur ein Feature, sondern grundlegend. Unsere Plattform wurde mit einem Sicherheitsfokus entwickelt und wird regelmäßig von unabhängigen Prüfern verifiziert, um die strengsten globalen Standards zu erfüllen.

Unabhängige Prüfungen gewährleisten strenge Kontrollen hinsichtlich Datenschutz, Datensicherheit, Datenverfügbarkeit und Vertraulichkeit. SOC-3-Berichte sind öffentlich zugänglich.

Datenverarbeitung und Infrastruktur erfüllen alle Anforderungen der DSGVO, einschließlich unseres in der EU ansässigen Rechenzentrums für Kunden, die eine lokale Verarbeitung und Speicherung benötigen.

Alle Zahlungen werden sicher über Stripe abgewickelt. Copyleaks speichert oder verarbeitet keine Kreditkartendaten.

Copyleaks orientiert sich am NIST Risk Management Framework und gewährleistet so einen strukturierten, risikobasierten Ansatz für die Informationssicherheit über alle Systeme und Technologien hinweg.

Alle Daten werden sowohl im Ruhezustand als auch während der Übertragung unter Verwendung branchenüblicher Protokolle verschlüsselt.

Passen Sie die Richtlinien zur Datenspeicherung an die Compliance-Vorgaben Ihres Unternehmens an.

Für Unternehmenskunden, die eine dedizierte Infrastruktur und eine verbesserte Isolation benötigen.

Die Systeme werden proaktiv rund um die Uhr überwacht und regelmäßig von internen und externen Sicherheitsteams getestet.
Besuchen Sie unsere Seiten zum Thema Sicherheit und Compliance , um zu erfahren, wie wir sichere, skalierbare Integrationen für Unternehmensumgebungen unterstützen.
Die Copyleaks-API gibt Ihnen die Kontrolle darüber, wie und wo Ihre Daten gespeichert werden – egal, ob Sie Wert auf Einfachheit, Datenschutz oder vollständige Kontrolle legen.

Die umfassendsten Ergebnisse erhalten Sie durch einen Scan in unserem sicheren, globalen Repository mit Millionen von benutzergenerierten Dokumenten, das in jedem API-Plan enthalten ist.

Speichern und scannen Sie Ihre internen Dokumente in einer dedizierten, von Copyleaks gehosteten Cloud-Umgebung. Verwalten Sie Teamberechtigungen und vergleichen Sie Inhalte, ohne Ihren sicheren, privaten Bereich zu verlassen.

Für Organisationen mit den strengsten Datenanforderungen kann Copyleaks direkt in der eigenen Umgebung eingesetzt werden – ideal für Regierungsbehörden, Verteidigungsorganisationen oder Compliance-Teams.
Schließen Sie sich Tausenden von Entwicklern und Organisationen an, die mit Copyleaks die Integrität ihrer Inhalte sichern.
Unsere KI-Detektor-API erkennt Inhalte, die von allen wichtigen LLMs generiert werden, einschließlich GPT-5, Claude, Gemini, Llama und allen anderen wichtigen generativen Modellen.
Die AI Detector API ist plattformunabhängig und kann in jede Anwendung integriert werden. Darüber hinaus bietet Copyleaks sofort einsatzbereite Integrationen mit führenden Plattformen, darunter:
Nein. An die Copyleaks AI Detector API übermittelte Inhalte werden weder gespeichert, weitergegeben noch zum Trainieren öffentlicher KI-Modelle verwendet. Kundendaten bleiben privat und sicher. Wir verarbeiten die Übermittlungen ausschließlich zur Generierung von Scan-Ergebnissen und bieten bei Bedarf gemäß Kundenvereinbarungen eine sichere Speicherung an.
Anstatt mit einzelnen Modellen zu trainieren, konzentriert sich Copyleaks auf die Erkennung von Mustern und Strukturen, die generativer KI gemeinsam sind. Dieser Ansatz gewährleistet die sofortige Abdeckung neuer LLMs nach deren Veröffentlichung sowie kontinuierliche Aktualisierungen, um eine hohe Genauigkeit und niedrige Falsch-Positiv-Raten zu gewährleisten.
Wir stellen offizielle SDKs und Beispielcode für Folgendes bereit:
Diese SDKs vereinfachen die Integration und beschleunigen die Entwicklung in verschiedenen Umgebungen.
Die API verwendet Bearer-Token-Authentifizierung . Nachdem Sie über Ihr Copyleaks-Dashboard ein API-Token generiert haben, fügen Sie es der Autorisierung hinzu:
Bearer <token> -Header für jede Anfrage.
Die Integration ist unkompliziert: